【周刊客服】

1429866508
3万余个文件被指上传云端,智谱ZCode陷代码安全争议
摘要:承明科技直指智谱华章旗下AI编程工具ZCode涉嫌未经授权,私自上传企业数据资产与商业秘密。
一款AI编程工具,究竟需要读取多少企业代码?答案或许远不止开发者实时编辑的零散片段。
成立于山西太原的软件技术公司承明科技近日通过官方抖音账号公开函件,直指智谱华章旗下AI编程工具ZCode涉嫌未经授权,私自上传企业数据资产与商业秘密,并向智谱提出多项诉求。
根据承明科技披露的技术取证结果,企业在使用ZCode过程中,共有6个工作区数据被后台上传,涉及完整项目资料,其中包含版本控制历史、数据库口令、云服务凭证等高度敏感的商业信息。
事件发酵后,9月20日,承明科技相关负责人向《凤凰 WEEKLY 财经》回应称,针对智谱方面质疑函件由AI起草的说法,其强调文书出具形式不影响事实真实性,函件内容均依托企业独立技术取证。“我们向他们发送的电子邮件和快递邮件中,均附带了我们的附件,也就是我们的取证记录,这些都是技术产物,而非AI产物。如果智谱认为函件中存在事实不实,希望对方能够逐条书面指出。”
9月20日下午,承明科技抖音账号将上述内容隐藏。据前述负责人介绍,智谱方面委托咨询公司与承明科技进行沟通。为了表示诚意,决定把这个帖子暂时隐藏至20日晚7点。
截至9月21日发稿时,承明科技相关负责人向《凤凰WEEKLY财经》透露,智谱华章仍未提供解决方案。
针对社区反馈的独立桌面AI编程客户端ZCode产品安全问题,9月21日,智谱向其他媒体回应称,已经完成整改,并向所有用户道歉。公司已将ZCode开源,把代码交给社区监督。接下来将建立常态化产品安全漏洞机制,并邀请中国信息通信研究院和绿盟科技开展安全审计。
不只是“代码片段”,企业称3万余个文件被上传
此次风波从一份313MB的加密文件开始。
9月18日,个人开发者ferstar发布对ZCode客户端的技术分析称,其在清理电脑磁盘时发现,ZCode本地目录占用超过700MB,其中目录内存在一份约313MB的加密文件。
ferstar在对ZCode客户端逆向分析后发现,在用户处于登录状态时,客户端会生成工作区快照,包含完整Git版本历史、LFS缓存、reflog等内容,并在本地加密后被智谱ZCode上传至阿里云OSS。
当天,ZCode方面回应称,相关问题源于“代码库索引”功能。该功能旨在帮助用户在本地生成仓库索引,以支持包括历史版本在内的会话检查点恢复、历史版本回退及Repo Wiki等功能。Repo Wiki功能在生成Wiki页面时可能会触发仓库数据上传。
承明科技随后披露的取证结果,进一步给出了企业用户侧的数据。
根据承明科技公开的函件,其确认共有6个工作区上传成功。其中规模最大的“客户端默认工作区”打包时间为9月14日22时57分06秒,共涉及32932个文件、约4.11亿个明文字符。另一个项目工作区包含1947个文件、约1.44亿字节,也已经被完整打包加密,但由于上传重试失败32次,最终未成功送达智谱ZCode云端。
承明科技据此认为,相关处理行为具有自动触发、批量发生的特征。
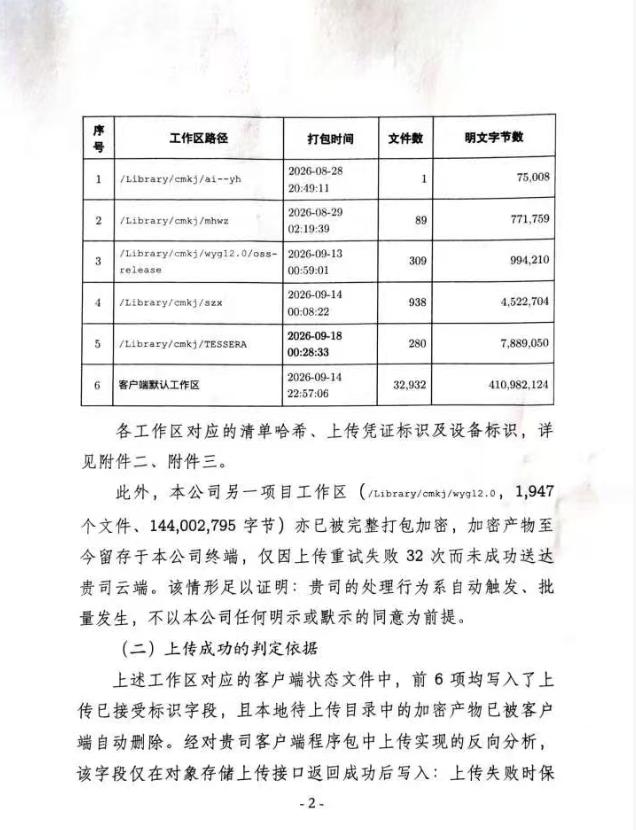
图1:9月19日,承明科技在官方抖音账号发布,其确认共有6个工作区上传成功截图。
除了文件数量,受关注的还有ZCode究竟上传了什么。
承明科技称,其通过对ZCode客户端程序中的归档函数进行逆向分析发现,被上传的并非单纯的“代码片段”,而是结构完整的归档文件。
按照其披露的取证结果,归档内容包括触发快照的对话正文、全部文件路径清单、工作区内每个文件的原始内容、全局配置清单,以及客户端全局设置与技能配置。
承明科技进一步称,相关内容实际涉及公司项目完整源代码及系统架构设计、完整版本控制历史、数据库口令、接口密钥、云服务凭证及证书、员工及终端用户个人信息,以及尚未公开的研发规划、商业计划和产品上线节奏等。
艾媒咨询CEO张毅向《凤凰WEEKLY财经》表示,从通常的技术路径来看,建立代码索引可以在本地扫描并计算文件哈希,推理时再按需获取与当前任务相关的代码片段,上传全量工作区和完整Git版本历史一般是非必要的。本地建立索引意味着数据不离开设备,而一旦上传至云端,用户对数据的控制能力也会随之减弱。
“一旦工具获取的数据范围超出功能必需,覆盖完整源代码、Git历史以及数据库口令、API密钥这类敏感信息,风险会直接传导到企业核心资产层面。”盘古智库高级研究员江瀚指出,首先是核心代码和商业逻辑直接外泄,其次是历史提交里遗留的账号凭证可能被外部利用,直接触发线上生产环境的入侵风险,这类风险不是普通数据泄露,而是直接触及科技企业生存的底线。
企业追问怎么证明数据被销毁
承明科技此次发函还将另一个问题摆到台前:已经上传的数据去了哪里?
9月18日,ZCode在回应中表示,Wiki页面在云端生成后,相关上传数据会立即销毁,不会保存。由于该功能上线初期默认开启,部分用户受到影响,目前相关问题已经修复。后续将开源ZCode代码库,并邀请第三方评估人员对系统运行情况进行审查。
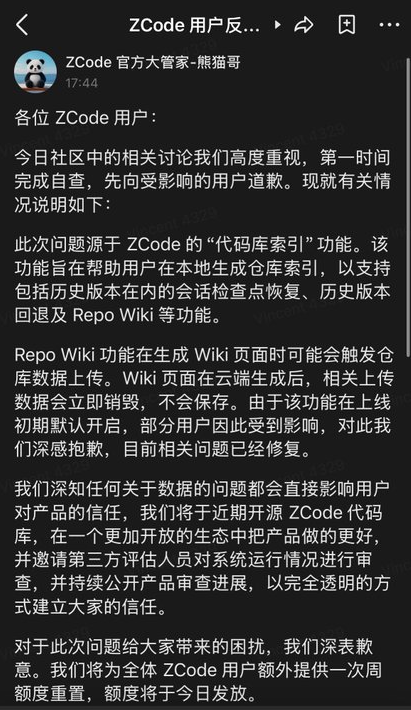
图2:9月18日,ZCode官方回应上传数据相关问题。
但对于企业用户而言,“立即销毁”如何验证?
江瀚表示,技术层面所说的“立即销毁”,一般指云端完成运算后,第一时间删除业务服务器上的原始数据包。但数据流转会经过对象存储、缓存、索引、备份等多个环节,极易产生不同步清理的数据副本。即便业务层执行删除操作,底层存储的冗余快照、缓存节点仍可能留存数据片段,仅依靠“立即销毁”的表述,难以充分打消用户顾虑。
承明科技在函件中提及,企业已将ZCode客户端更新至3.12.3版本,但监测到TESSERA项目在9月18日 00:28:33 仍发生打包上传行为。据此,承明科技要求智谱ZCode说明,3.12.3版本是否依旧存在相关上传逻辑,以及官方所称“已修复”对应的具体时间与改动内容。
承明科技要求智谱ZCode停止处理并彻底删除全部已上传数据,删除范围除原始数据外,还包含对象存储归档文件、服务器索引、知识库页面,以及依托该数据生成的衍生数据、缓存、备份和灾备副本。
同时,承明科技要求对方提供完整的数据处理清单,列明6个工作区各自的上传时间、数据类型、文件数量、数据体量、当前存储位置、数据保留期限,以及是否生成知识库、索引等衍生数据。
针对智谱ZCode所称的“销毁”,承明科技进一步要求说明其具体范围:是否包括对象存储中的原始加密归档、服务器索引、备份及灾备副本,是否存在没有真正删除,仅停止使用的数据。
此外,承明科技还要求智谱ZCode出具删除完成证明,载明删除对象、删除时间和执行方式,并附上删除操作记录、对象存储删除回执等可核验材料。
“对于企业而言,要自行验证平台是否真正销毁了相关数据其实非常困难。”互联网分析师丁道师认为,数据一旦上传至平台的云端服务器,服务器的访问权限掌握在平台手中,用户通常无法直接查看数据是否仍然存在。因此,即使平台通过声明或文件形式告知用户数据已经销毁,用户也很难自行验证。
他进一步表示,这一问题并非AI时代才出现,在PC互联网时代就已有较多讨论。一种可能的解决方式是引入具有公信力的独立第三方机构,对平台的数据删除情况进行审核,并出具相应的审计报告,以此证明数据确实已经销毁。“当然,这只是一种思路,同时也需要进一步约束平台,提高平台的诚信和履约意识。”